
Eigenes RustDesk-Relay: Latenz sinkt von bis zu 120 auf unter 20 ms
Veröffentlicht am: 03.10.2026 um 05:22 Uhr | Redaktion boerse-global.de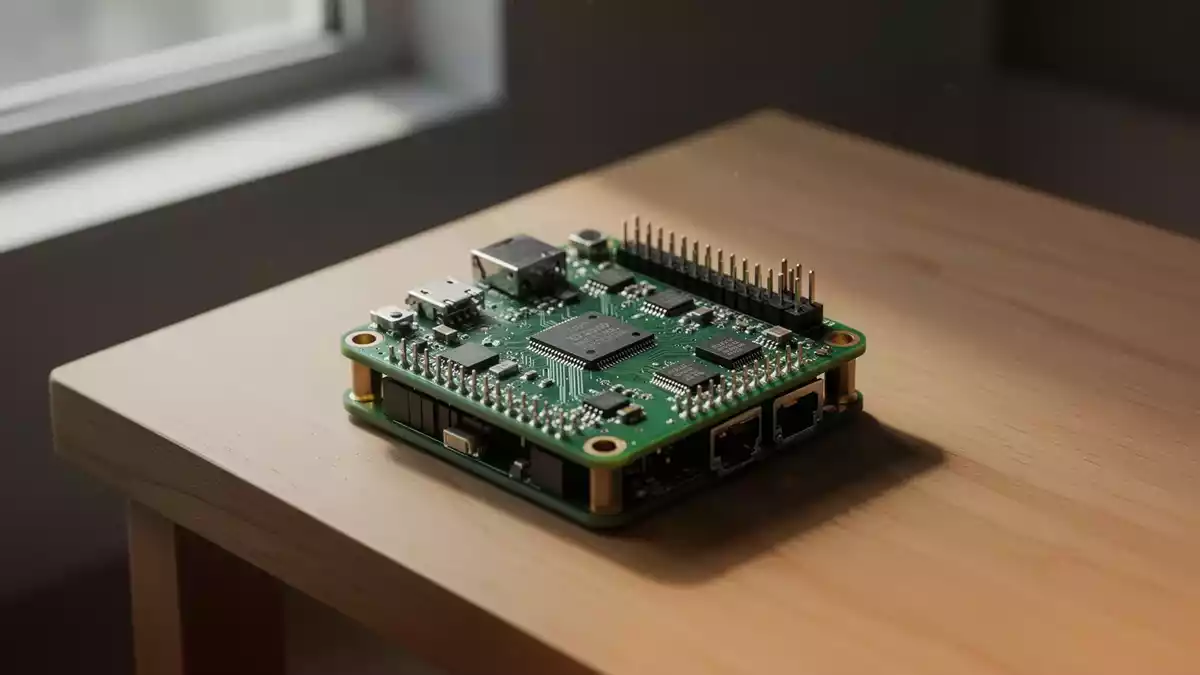
Selbst gehostete Remote-Desktop-Lösungen gewinnen als datenschutzfreundliche Alternative zu kommerziellen Plattformen an Bedeutung. Im Mittelpunkt praktischer Umsetzungen steht häufig die quelloffene Software RustDesk, die sich auch auf energieeffizienter Hardware wie dem Raspberry Pi 4B betreiben lässt.
Entsprechende technische Anleitungen beschreiben die Einrichtung der zentralen Serverdienste, die Netzwerkkonfiguration sowie notwendige Sicherheitsvorkehrungen, um Fernwartungszugriffe vollständig über eine eigene Infrastruktur abzuwickeln.
Signalisierung und Relay per Docker
Das Serversystem von RustDesk stützt sich auf zwei Hauptkomponenten: den Dienst hbbs für Registrierung und Signalisierung sowie hbbr, der als Relay fungiert. Bei der Bereitstellung auf einem Einplatinencomputer wie dem Raspberry Pi 4B erfolgt die Installation üblicherweise containerisiert über Docker. Um Routing-Probleme zu vermeiden, wird für die Docker-Container häufig die Nutzung des Host-Netzwerks empfohlen.
Für den reibungslosen Verbindungsaufbau müssen bestimmte Netzwerkports geöffnet und weitergeleitet werden. Erforderlich sind standardmäßig Port 21116 über TCP und UDP sowie Port 21117 über TCP. Der Port 21115 über TCP wird zusätzlich für Signalisierungsaufgaben empfohlen, während die Ports 21118 und 21119 über TCP optional bereitstehen, falls Web-Clients angebunden werden sollen.
In der Praxis versucht die Software zunächst, eine direkte Peer-to-Peer-Verbindung (P2P) zwischen den Endgeräten herzustellen. Erst wenn dieses sogenannte UDP-Lochstanzen aufgrund restriktiver Firewalls oder Netzwerkübergänge fehlschlägt, leitet der Relay-Dienst hbbr die Datenströme verschlüsselt weiter.
Geringer Ressourcenbedarf im Dauerbetrieb
Messungen aus Praxistests zeigen, dass der Betrieb auf moderater Hardware ressourcenschonend möglich ist. Auf einem Raspberry Pi 4B mit 4 GB Arbeitsspeicher liegt der Speicherverbrauch des Serverdienstes im laufenden Betrieb bei etwa 400 MB.
Die Prozessorauslastung bleibt im Normalbetrieb meist unter 1 % und steigt selbst bei voller Last über den Relay-Dienst auf unter 10 %. Die gemessene Leistungsaufnahme des Einplatinenrechners bewegt sich bei rund 5 W.
Wer sich mit quelloffenen Lösungen befasst, findet in Linux die ideale Basis für stabile und ressourcenschonende Server-Projekte. Dieses kostenlose Startpaket zeigt, wie Sie den Umstieg auf Ubuntu ohne Risiko meistern. Linux Startpaket mit Ubuntu-Vollversion jetzt gratis sichern
Auch wirtschaftlich bietet der Eigenbetrieb spezifische Rahmenbedingungen: Während für den Einplatinenrechner einmalige Anschaffungskosten von etwa 300 Yuan genannt werden, schlagen gemietete Cloud-Instanzen mit laufenden Kosten von rund 20 bis 50 Yuan monatlich zu Buche.
Neben Kostengesichtspunkten wirkt sich ein lokaler oder regionaler Server oft direkt auf die Verbindungsqualität aus. In städtischen, betreiberübergreifenden Netzen sank die Latenz über ein eigenes Relay in Testumgebungen von 80–120 ms über offizielle Knotenpunkte auf unter 20 ms.
Die Vorteile von Linux werden nicht nur bei Supercomputern geschätzt, sondern lassen sich auch hervorragend für die eigene IT-Infrastruktur nutzen. Entdecken Sie im kostenlosen Startpaket, wie Sie die Geschwindigkeit und Stabilität von Ubuntu sofort testen können. Ubuntu parallel zu Windows testen – zum Gratis-Startpaket
Netzwerkanbindung und Absicherung
Um Geräte außerhalb des lokalen Netzwerks hinter Routern und Network Address Translation (NAT) zu erreichen, erfordert der Server eine Portweiterleitung sowie eine Erreichbarkeit über dynamisches DNS (DDNS).
Für eine solide Basis empfiehlt sich eine kopflose Ersteinrichtung des Minirechners via Secure Shell (SSH) und VNC. Dabei kommen typischerweise eine Micro-SD-Karte mit mindestens 16 GB der Geschwindigkeitsklassen Class 10 oder UHS-I sowie ein passendes 5-V-/3-A-USB-C-Netzteil zum Einsatz.
Die Absicherung des Dienstes basiert auf kryptografischen Schlüsseln: Beim Start generiert das System ein Schlüsselpaar. Der öffentliche Schlüssel wird zusammen mit der Serveradresse in den RustDesk-Clients hinterlegt.
Nur Endgeräte, die diesen Schlüssel besitzen, erhalten Zugriff auf den eigenen Server. Ergänzend schützen starke Verbindungskennwörter und eine durchgehende TLS-Verschlüsselung die übertragenen Sitzungsdaten vor unbefugtem Zugriff Dritter.


