
IDCF Cloud: Ransomware-Ausfall trifft 495 Unternehmen und Kommunen
Veröffentlicht am: 11.10.2026 um 19:22 Uhr | Redaktion boerse-global.de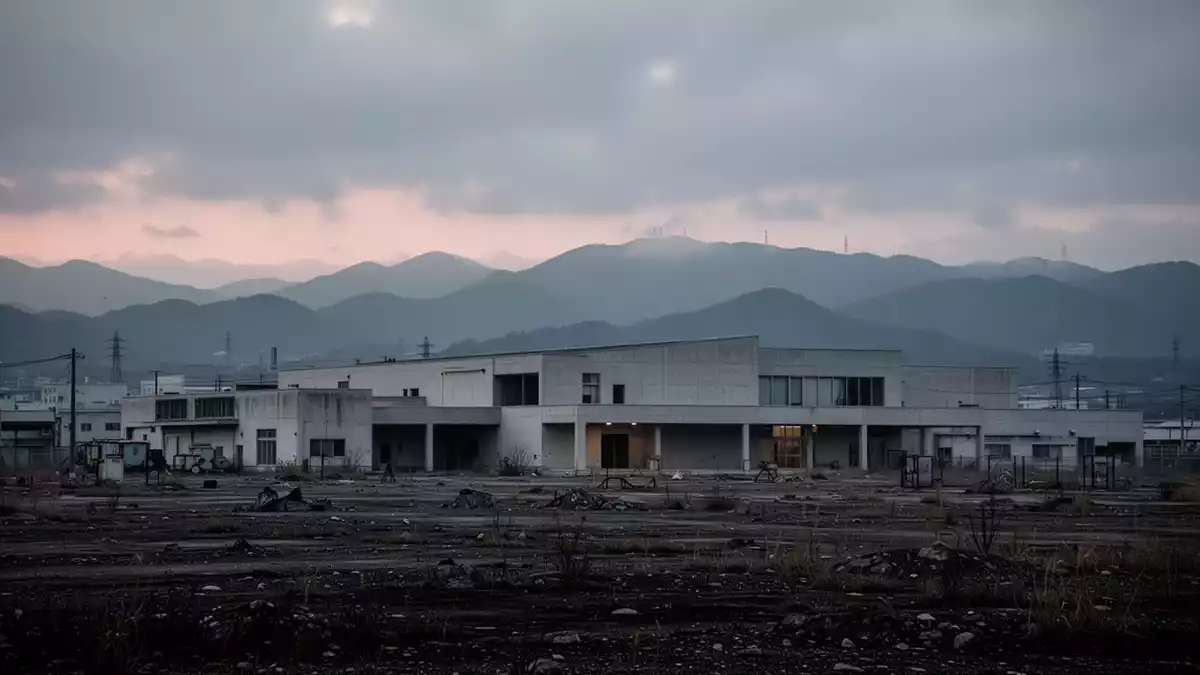
Ein schwerer Ransomware-Vorfall hat Teile der Cloud-Infrastruktur des japanischen Anbieters IDC Frontier lahmgelegt. Bei dem Tochterunternehmen des SoftBank-Konzerns führte ein Cyberangriff eines Dritten am 7. Oktober 2026 ab etwa 03:40 Uhr japanischer Standardzeit zum Stillstand von vier Verfügbarkeitszonen der Region Ost-Japan 1. Von den Ausfällen sind 495 Unternehmen und Kommunen betroffen, wobei es sich um eine kombinierte Vertragszahl ohne nähere Aufschlüsselung handelt.
Vier Zonen in Ost-Japan lahmgelegt
Betroffen sind nach Angaben des Unternehmens die vier Zonen namens tesla, henry, pascal und joule innerhalb der Region Ost-Japan 1, die laut Berichten im Rechenzentrum Shirakawa in der Präfektur Fukushima betrieben wird. In diesen Zonen wurden virtuelle Server gestoppt und lassen sich seither nicht neu starten.
Nach Angaben des Anbieters sind Kundendaten nur schwer extrahier- und wiederherstellbar, weshalb eine Rekonstruktion ausschließlich über kundeneigene Backups möglich sei. Den Kunden wurde geraten, ihre Systeme in einer separaten Umgebung neu aufzubauen.
IDC Frontier trennte die betroffene Region vom Netz, fuhr Systeme herunter und sperrte die Management-Konsolen aller Regionen vorsorglich. Virtuelle Server werden seither vom Betreiber auf Anfrage gestartet oder gestoppt.
In den Zonen radian und newton sowie in den Regionen Ost-Japan 2 und 3 sowie West-Japan 1 wurde nach Unternehmensangaben kein unbefugter Zugriff festgestellt. Auch die Angebote IDCF Cloud TypeS und Private Cloud seien nicht von dem Vorfall betroffen.
Behauptungen der Angreifer und Vorfeldprobleme
Die Angreifer behaupten, sich innerhalb von rund sieben Minuten Zugang verschafft und 239 Hypervisoren sowie 225 Datenbanken beziehungsweise Speichersysteme mit einem Volumen von 3,6 PB verschlüsselt zu haben. Zudem seien über 16.000 virtuelle Festplatten versiegelt und 554.153 Snapshots gelöscht worden.
Immer mehr Unternehmen werden Opfer von Cyberangriffen – diese Checkliste hilft Ihnen, es zu verhindern. Experten erklären im kostenlosen E-Book, wie Sie sich proaktiv absichern, bevor es zu spät ist. IT-Sicherheits-Checkliste jetzt kostenlos herunterladen
IDC Frontier hat diese Angaben nicht bestätigt. Der konkrete Eindringweg, die Identität der Akteure, die eingesetzte Ransomware-Familie, ein möglicher Datenabfluss sowie eventuelle Lösegeldforderungen sind bislang offen.
Auch tägliche Plattform-Snapshots in der betroffenen Region lassen sich nach Unternehmensangaben nicht extrahieren oder wiederherstellen. Geplante Snapshots, Veeam-Sicherungen, automatisches Failover von Datenbanken, automatische Skalierung sowie das DNS-Management waren gestört.
Für den manuellen Datenabgleich über das Werkzeug rsync stellte der Betreiber Notfallanleitungen für die Befehlszeile bereit. Nach Angaben eines Kunden hatte das Verwaltungs-Backend von IDC Frontier bereits vom 2. Oktober bis zum 6. Oktober 2026 Fehler gemeldet. Damals sprach IDC Frontier von einem reinen Hardwarefehler ohne unbefugten Zugriff.
Öffentliche Verwaltungen und Konzerne betroffen
Am 7. Oktober 2026 richtete IDC Frontier ab 09:00 Uhr einen Krisenstab ein und schaltete den Mutterkonzern SoftBank, Aufsichtsbehörden sowie die Tokioter Polizei ein, die vor Ort Ermittlungen aufnahm.
Wer seine IT-Sicherheit stärken möchte, ohne sofort in teure Infrastruktur investieren zu müssen, findet in diesem Gratis-Report wertvolle Ansätze. Das E-Book enthüllt, wie Sie bestehende Sicherheitslücken schließen und gleichzeitig neue gesetzliche Anforderungen erfüllen. Gratis-E-Book zur IT-Sicherheit sichern
In einem vierten Lagebericht vom 9. Oktober 2026 bekräftigte das Unternehmen die laufende Zusammenarbeit mit den Behörden. Auch die japanische IT-Sicherheitsagentur IPA und das Nationale Cybersicherheitszentrum veröffentlichten am 9. Oktober 2026 Warnungen zu dem Vorfall.
Die Folgen treffen zahlreiche Organisationen. Am Tag des Angriffs fielen die Websites der Präfektur Ibaraki und der dortigen Präfekturpolizei sowie der Internetauftritt der Stadt Kodaira in Tokio aus. Auch drei Webseiten der Präfektur Shiga, die Nachrichtenagentur Jiji Press, der Zoo Tobu und das Logistikunternehmen Nissui Logistics meldeten Beeinträchtigungen.
Dienstleister wie UD Talk, Hoover Brain und Greenwich mit dem Dienst Rakuraku Zaiko waren ebenfalls betroffen. Der Anbieter Six Apart verzeichnete Ausfälle bei 31 Servern seines Dienstes Movable Type Cloud und migrierte zu Sakura Cloud, nachdem Daten vor dem Ausfall zu Google Cloud gesichert worden waren.
Zudem drohen Datenlecks: Bei der Bahntochter View Card waren E-Mail-Dienste betroffen. Das Unternehmen wies am 9. Oktober 2026 auf eine mögliche Exposition von bis zu 6,09 Millionen Datensätzen hin, darunter rund 4,03 Millionen Adressen des Dienstes VIEW's NET.
Kartennummern, Namen, Adressen und Telefonnummern seien laut dem Unternehmen jedoch nicht betroffen. Bei JR Kyushu stehen rund 1,3 Millionen Adressen im Raum. IDC Frontier untersucht den Vorfall und mögliche Datenabflüsse weiterhin.


